

Elf Jahre PriSec: Eine starke Community zwischen Regulierung, Risiko und Verantwortung
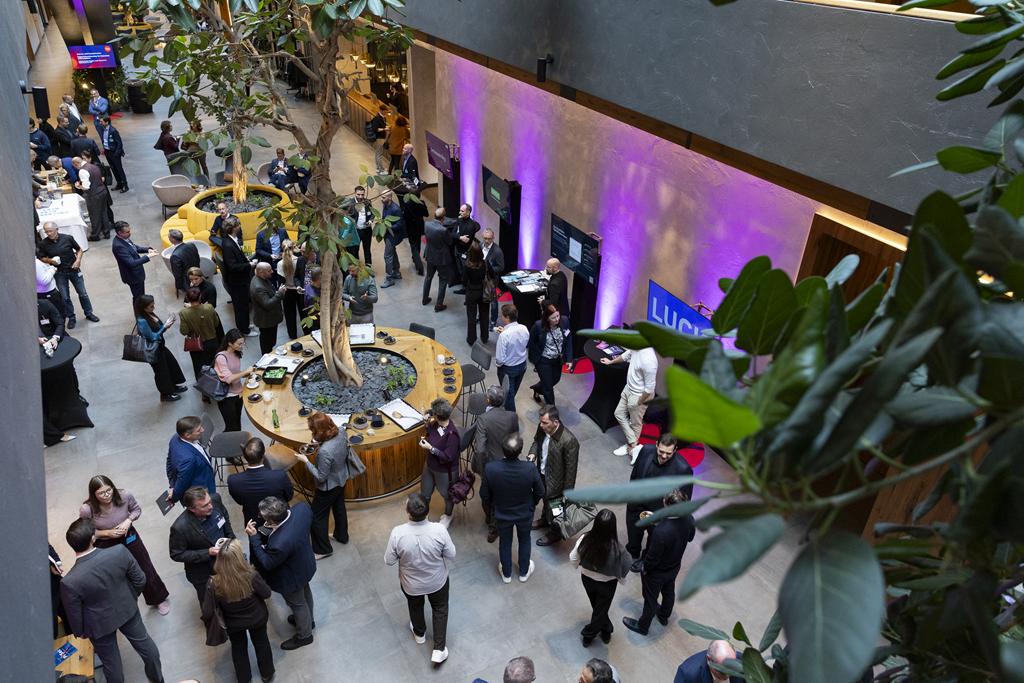
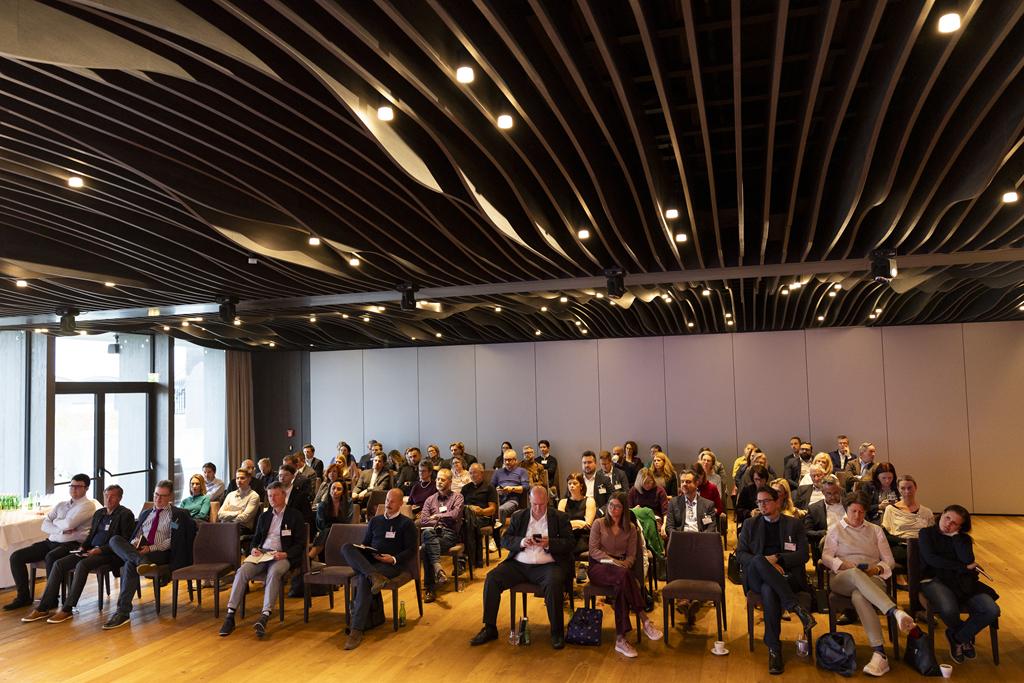
Was vor elf Jahren mit rund 60 Teilnehmern begonnen hat, ist heute eine etablierte Fachkonferenz mit rund 160 Gästen. Besonders schön ist es, dass über die Jahre hinweg nicht nur die Veranstaltung gewachsen, sondern auch eine echte Community entstanden ist. Viele kommen regelmäßig wieder und neue Gesichter bringen frische Perspektiven ein. Genau diese Mischung macht die PriSec aus. Und mit 37 Prozent Frauenanteil setzt die PriSec zudem ein erfreuliches Zeichen.
Und das Programm? Es ist nicht KI-generiert. Es ist gemeinsam mit unserer fachlichen Leitung und dem Fachbeirat entstanden, mit dem Anspruch, die Themen aufzugreifen, die Unternehmen, Behörden und die digitale Gesellschaft tatsächlich beschäftigen.
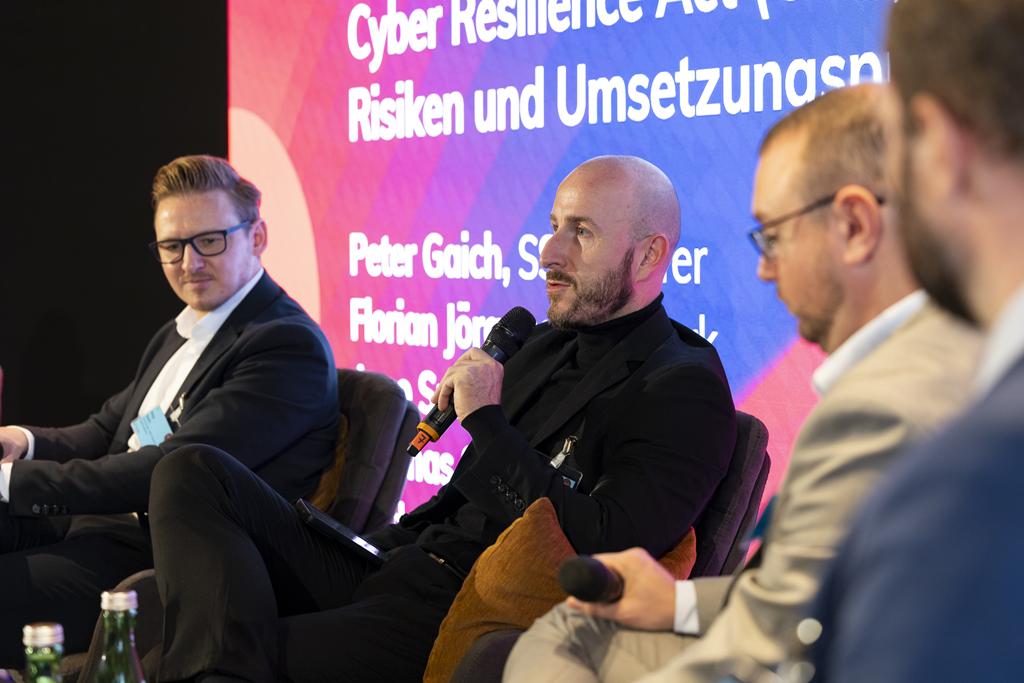
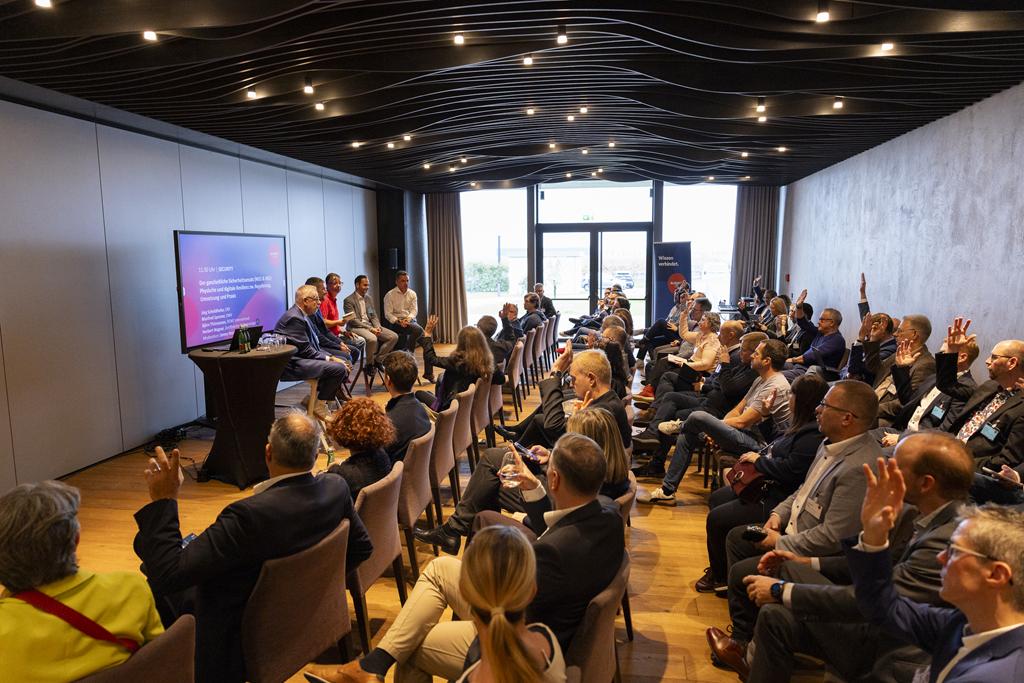
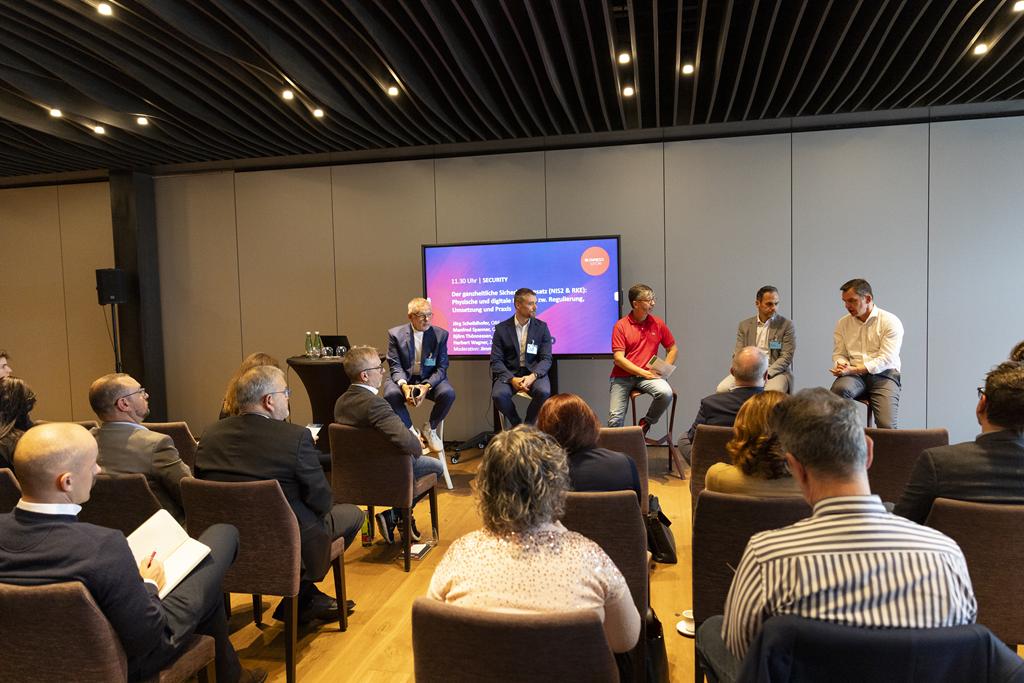
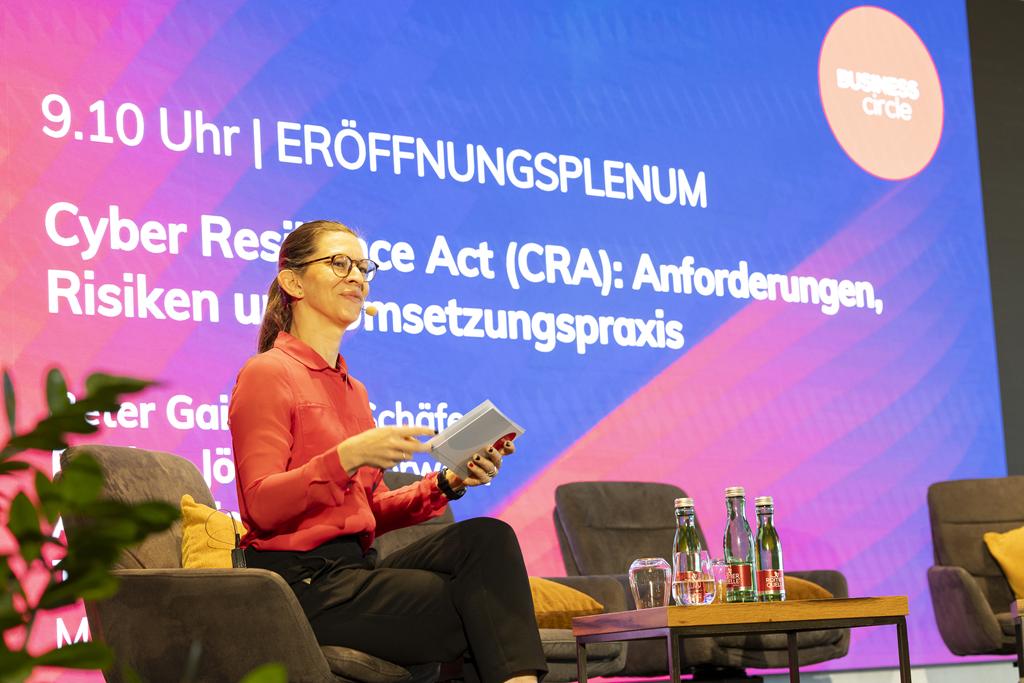
Podiumsdiskussion: Cyber Resilience Act (CRA): Anforderungen, Risiken und Umsetzungspraxis Peter Gaich, SSI Schäfer | Florian Jörgens, Vorwerk | Arno Spiegel, BKA | Thomas Steindl, willhaben Moderation: Stephanie Jakoubi, SBA Research
Der Cyber Resilience Act (CRA), der zunehmende Einsatz künstlicher Intelligenz und eine dynamische Regulierungslandschaft stellen Unternehmen vor neue Herausforderungen. In der Diskussion standen die praktische Umsetzung der neuen Anforderungen, aktuelle Entwicklungen bei den Datenschutzbehörden im Mittelpunkt. Dabei zeigte ein kurze Bitte um Handzeichen im Publikum, dass nur knapp die Hälfte der Anwesenden sich bereits intensiver mit dem neuen Regelwerk beschäftigt hat. Um o wichtiger also, sich jetzt damit zu beschäftigen:
- Der Cyber Resilience Act fordert Struktur und Dokumentation: Sicherheitsmaßnahmen müssen künftig auch durch entsprechende Prozesse, Managementstrukturen und eine nachvollziehbare Dokumentation abgesichert werden
- KMU und Start-ups sind besonders gefordert. Während der CRA in großen Unternehmen bereits angekommen ist, stehen kleinere Unternehmen und junge Start-ups vor der Herausforderung, regulatorische Anforderungen mit begrenzten Ressourcen und kurzen Entwicklungszyklen zu vereinbaren
- Ein Wunsch an Behörden: Mehr Beratung und Prävention statt Kontrolle und Sanktionen
- Mit dem verstärkten Einsatz von KI geht das Wettrennen zwischen Cyberkriminellen und Sicherheitsverantwortlichen in eine neue Runde.
Wichtige EuGH-Entscheidungen und ihre Implikationen für den Datenschutz und die Informationssicherheit
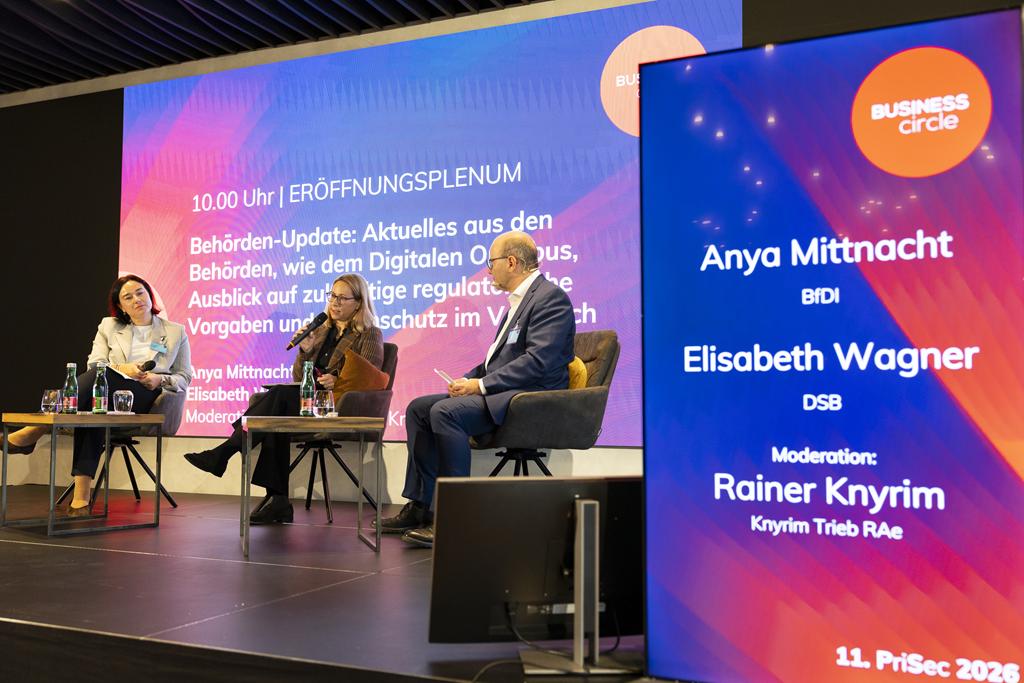
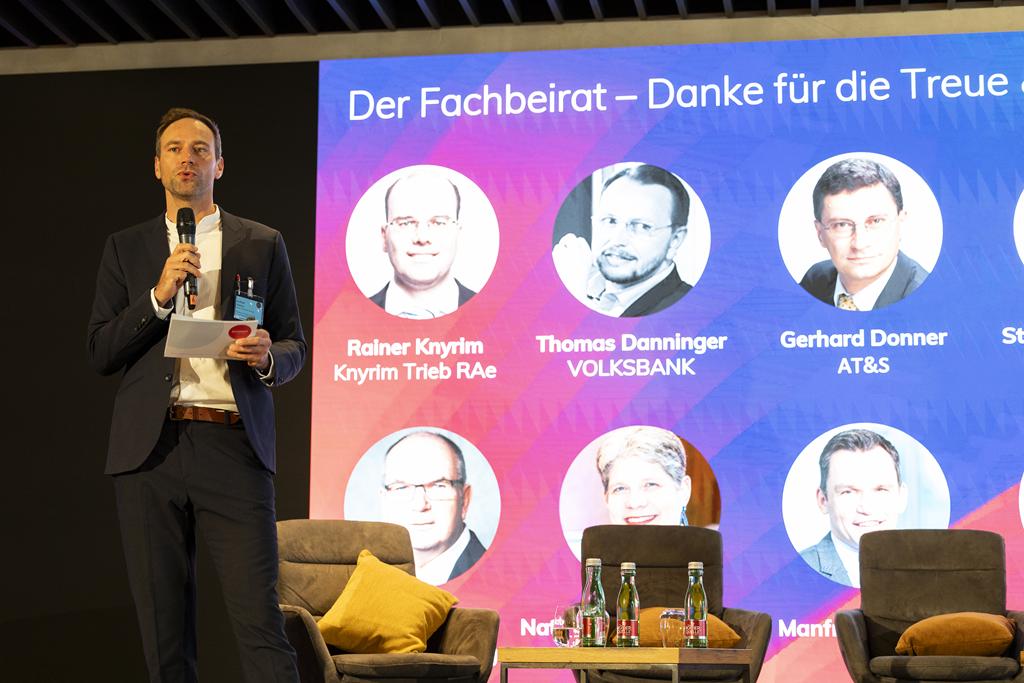
Rainer Knyrim, Knyrim Trieb RAe
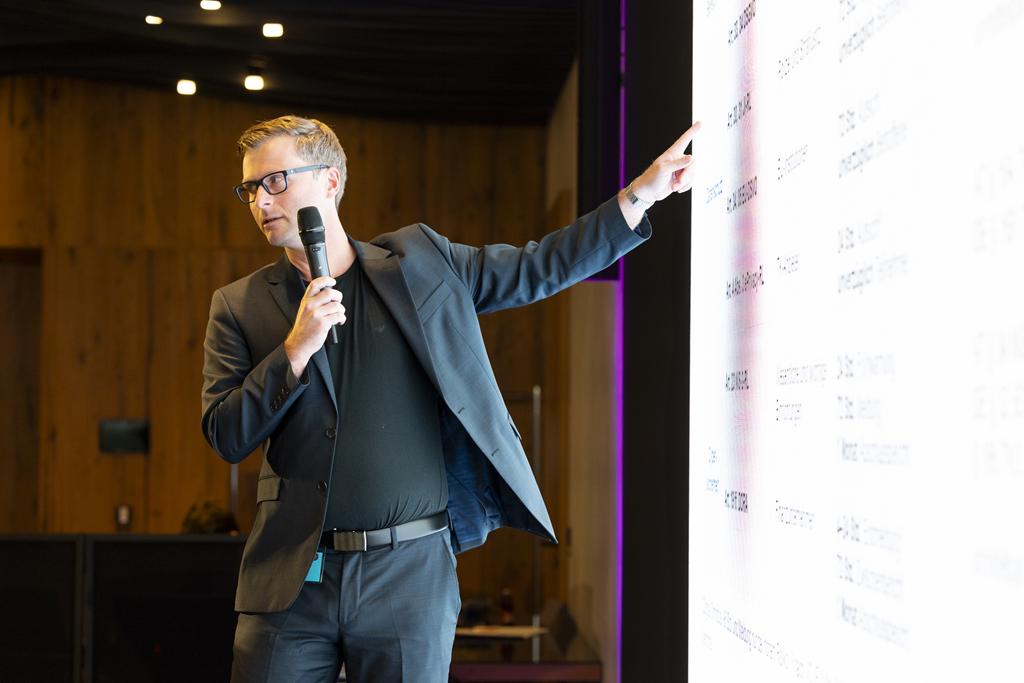
Die Datenschutz-Grundverordnung bleibt ein dynamisches Rechtsgebiet, Das auch, weil der Europäische Gerichtshof (EuGH) gibt mit seinen Entscheidungen laufend neue Leitlinien für die Praxis vorgibt. In seinem Vortrag nahm Rainer Knyrim die aktuellen Entwicklungen unter die Lupe.
Seit Inkrafttreten der DSGVO im Jahr 2018 hat der EuGH bereits 75 Entscheidungen dazu getroffen. Auch der österreichische OGH hat bestätigt, dass grundsätzlich die personenbezogenen Daten selbst herauszugeben sind, nicht zwingend die Dokumente, in denen sie enthalten sind. Dr. Knyrim zeigte, wie breit die praktische Wirkung der EuGH-Rechtsprechung ist: Sie reicht von Auskunfts- und Beschwerderechten über die Verantwortung digitaler Plattformen bis hin zu Videoüberwachung und Beschäftigtendatenschutz. Für Unternehmen bleibt es entscheidend, die laufende Entwicklung im Blick zu behalten. Datenschutz ist nicht nur als rechtliche Verpflichtung, sondern soll auch als integraler Bestandteil ihrer Informationssicherheit verstanden werden.
Danach wagten wir mit der Diskussion „Cyberlagebild: Neue Risiken für Unternehmen und Infrastruktur“ einen Blick weit über den Tellerrand hinaus und beleuchteten die Themen aus der Sicht von österreichischen Unternehmen, aus der Sicht des Militärisches Cyberzentrum sowie aus der Perspektive des Bundesamt für Cybersicherheit der Schweiz.
In ihrer Abend-Keynote nahm Dr. Aurelia Hölzer das Publikum mit in die extreme Welt der Antarktis und zeigte anhand ihrer Erfahrungen als Expeditionsleiterin auf der Neumayer-III-Station, wie entscheidend Risikokompetenz, gute Vorbereitung, klare Führung und ein starkes Team unter außergewöhnlichen Bedingungen sind. Absolute Sicherheit gibt es nicht. Weder im Unternehmen, wo man Geld verliebten kann und auch nicht in der Antarktis, wo Fehler lebensbedrohliche Konsequenzen haben. Aber auch extreme Herausforderungen lassen sich meistern, wenn man sich traut, unter Unsicherheit Entscheidungen zu treffen und im Team jeder bereit ist, seinen Teil beizutragen.
Am Abend ging es gemeinsam zur Weinwanderung beim Weingut Scheiblhofer, wo auch der strömende Regen der Stimmung keinen Abbruch tat.

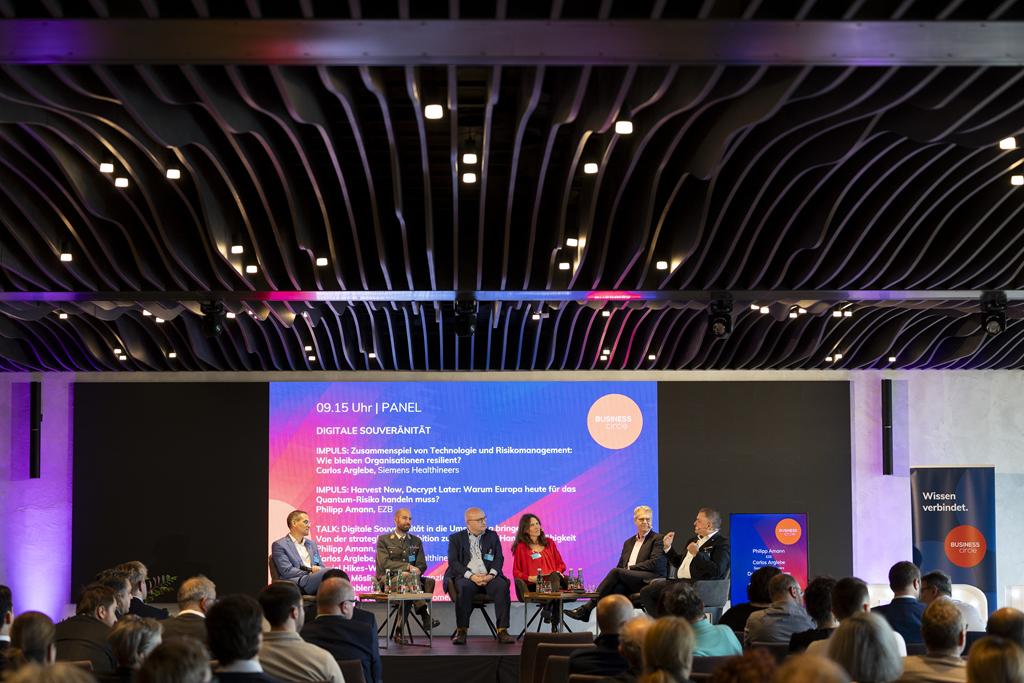
Talk „Digitale Souveränität in die Umsetzung bringen: Von der strategischen Ambition zur operativen Handlungsfähigkeit“
Es diskutierten Philipp Amann (EZB), Carlos Arglebe (Siemens Healthineers), Daniel Hikes-Wurm (Bundesministerium für Landesverteidigung), Clemens Möslinger (Bundeskanzleramt) und Roman Tobler (EY) mit der Moderation von Verena Becker (Women4Cyber), wie Europa digitale Souveränität konkret gestalten kann.
Einige Aussagen der Diskussion:
- Komplexität aktiv managen: Die technologischen Veränderungen, die sich gerade ergeben, sind vergleichbar mit dem Wechsel vom Schwarz-Weiß- zum Farbfilm. Daher müssen jetzt auch etablierte Arbeitsweisen gedacht werden.
- Abhängigkeiten realistisch betrachten: Ein digitales „gallisches Dorf“ wird es nicht geben. Wer Services und Dienste integriert, muss Kundenbeziehungen und Lieferketten berücksichtigen.
- Beschaffung neu denken: Gerade im öffentlichen und vor allem im Verteidigungsbereich gelten für digitale Lösungen andere Anforderungen als für klassische Güter.
- Qualität hat ihren Preis: Digitale Souveränität wird Investitionen erfordern. Billige Lösungen können wir uns nicht mehr leisten.
- Europäische Zusammenarbeit stärken: Gerade in der öffentlichen Beschaffung wären europäische Kooperationslösungen wünschenswert, sofern nationale Sicherheitsinteressen nicht entgegenstehen. Zivilwirtschaftlicher und militärischer Bereich können dabei voneinander profitieren.
Abschluss und Farewell
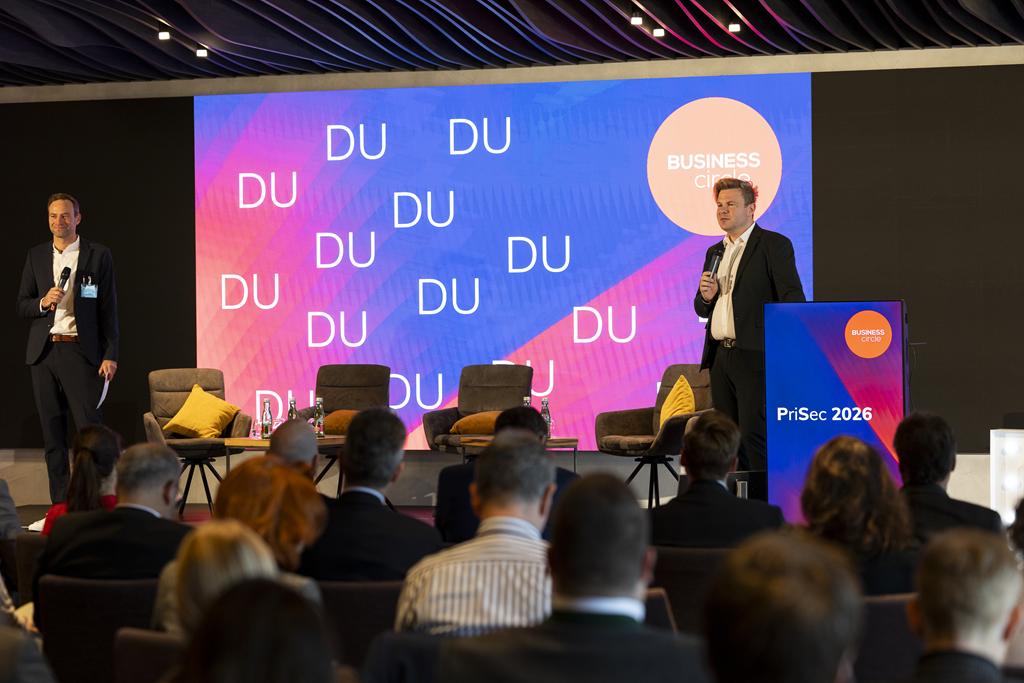
Zum Abschluss der Privacy & Security 2026 zogen Rainer Knyrim, Martin Szelgrad, Moritz Mirascija und Raffael Fischer Bilanz über eineinhalb intensive Konferenztage und einen geselligen Abend. Der Cyber Resilience Act kommt nun in der Praxis und es gibt bereits erste Fälle. Auch die digitale Souveränität steht Agenda und ausgerechnet während der Konferenz am Freitag Vormitttag war dann Microsoft global außer Gefecht gesetzt. Das bringt die Aktualität und Dringlichkeit der diskutierten Themen auf den Punkt.
Die PriSec geht weiter, mit den beiden Formaten in Deutschland und Österreich. Die neuen Termine sind:
11. und 12. Mai 2027 (Deutschland) und
11. und 12. November 2027 (Österreich)