

Eva Becker: Informationssicherheit beginnt im Kopf
Cybersicherheit ist für viele Unternehmen in Österreich ab jetzt gesetzliche Pflicht. Die Verantwortung liegt bei der Geschäftsleitung. Betroffen sind auch viele Organisationen, die selbst nicht als wesentliche oder wichtige Einrichtungen gemäß NIS-Gesetz gelten, weil sie als Teil der Lieferkette solche Unternehmen als Kunden haben.
In den meisten Unternehmen liegen deshalb gerade Maßnahmenpläne auf dem Tisch: technische Vorkehrungen, Richtlinien, Meldeprozesse. All das ist notwendig. Doch jede dieser Maßnahmen wird am Ende von Menschen umgesetzt. Menschen treffen im Arbeitsalltag laufend Entscheidungen, die für die Sicherheit relevant sind.
Jede dieser Situationen läuft über ein Gehirn, das auch unter Druck die richtige Entscheidung treffen soll. Genau dann entscheidet sich, ob ein Sicherheitskonzept trägt oder nur dokumentiert ist.
Warum ausgerechnet die Erfahrensten klicken
Unser Gehirn hat im Kern eine Aufgabe: Basierend auf bekannten Informationen baut es Modelle der Welt und sagt damit voraus, was als Nächstes passiert. Und das geschieht so ressourcenschonend wie möglich. Was zur Erwartung passt, wird schnell und automatisch verarbeitet. Im Alltag ist das enorm effizient. Angreiferinnen und Angreifer nutzen genau diesen Mechanismus.
Deshalb fällt oft gerade die erfahrene Kollegin, die seit Jahren Rechnungen freigibt, auf eine gefälschte Zahlungsaufforderung herein. Ihre Routine macht sie anfällig: Passt etwas perfekt ins gewohnte Muster, übernimmt der Autopilot. Mit Unaufmerksamkeit hat das wenig zu tun, mit der Arbeitsweise des Gehirns sehr viel.
Wer Menschen pauschal als Risiko oder Schwachstelle klassifiziert, arbeitet mit Schuldzuweisung, Schuldzuweisung erzeugt Schweigen. Dabei sind Mitarbeitende das größte Sensornetzwerk eines Unternehmens. Sie bemerken Ungewöhnliches oft lange, bevor ein technisches System anschlägt. Richtig eingebunden, wird der Faktor Mensch zum stärksten Hebel für Informationssicherheit. Genau dieser Neuro-Security-Ansatz wird im Alltag oft vergessen.
Wissen speichern reicht nicht. Es muss abrufbar sein.
Viele Unternehmen setzen auf Awareness-Schulungen und wundern sich, dass sich das Verhalten im Ernstfall so kaum ändern lässt. Der Grund: Die meisten Formate bedienen nur einen von zwei Parametern. Der erste ist die Speicherung. Weiß jemand, wie eine Phishing-Mail aussieht? Der zweite ist die Abrufbarkeit. Steht dieses Wissen im entscheidenden Moment zur Verfügung, unter Stress, zwischen zwei Terminen, am Freitagnachmittag?
Die Feuerwehr zeigt, wie es geht. Dort wird regelmäßig geübt, bis die Abläufe auch unter höchstem Druck abrufbar sind. Für die Informationssicherheit heißt das: kurze, wiederkehrende Einheiten, nah an echten Situationen und zum richtigen Zeitpunkt. Eine jährliche Pflichtschulung sorgt vielleicht für kurzfristig abrufbares Wissen, etwa für die nächste Prüfung. Die Fähigkeit, unter Stress die sichere Entscheidung zu treffen, entsteht so nicht. Um dafür richtig Aufmerksamkeit zu schärfen, zu schulen und Routinen zu entwickeln, hilft ein grundlegendes Verständnis wie unser Gehirn lern, arbeitet und entscheidet.
Serious Play: Lernen, das im Ernstfall trägt
Ein Weg Wissen nachhaltig zu verankern sind Serious-Play-Formate. Das sind spielerische Lernformate ganz spezifischer Zielsetzung, Praxisnähe einer Spielarchitektur, die das Abspeichern von Wissen leicht macht. Maßgeschneiderte Serious-Play-Formate nutzen gezielt Neugier, positive Verstärkung und leichte Abrufbarkeit. Feedbackschleifen nutzen Fehler in ungezwungenerem Rahmen ohne Schuldzuweisung als gemeinsame Lerngrundlage. Spielerischer Wettbewerb und Teamdynamik erhöhen Aufmerksamkeit und Beteiligung. So entsteht Wissen, das auch unter Druck abrufbar ist.
Vor allem aber stärken solche Formate Eigenverantwortung und Eigenmotivation. Wer selbst erlebt hat, warum eine Regel sinnvoll ist, hält sich auch dann daran, wenn niemand kontrolliert. Mit Spiel, Spaß und Selbstreflexion erarbeite ich mit Kunden Wege, wie Informationssicherheit als integraler Bestandteil des Produkts oder der Dienstleistung im Unternehmen verankert werden kann.
Melden muss sich lohnen
Das NISG verlangt die rasche Meldung von Sicherheitsvorfällen. Die Hürde dafür ist selten technisch. Wer einen Vorfall meldet, an dem er selbst beteiligt war, entscheidet unter Angst: Was passiert jetzt mit mir? Erscheint Schweigen sicherer, wird geschwiegen oder zu spät gemeldet.
Die Arbeitssicherheit kennt dieses Muster seit Jahrzehnten. Beinahe-Unfälle werden dort gemeldet, wo Melden keine negativen Folgen hat. In der Informationssicherheit gilt dasselbe. Eine frühe, auch unvollständige Meldung muss sichtbar anders behandelt werden als ein vertuschter Vorfall. Neurochemisch schafft ein sicheres soziales Umfeld erst die Grundlage für ein funktionierendes Meldesystem.
Sicherheit dort verankern, wo schon Strukturen sind
Für die praktische Umsetzung gibt es keine Einheitslösung. Der wichtigste erste Schritt ist ein Blick auf das, was schon da ist. Fast jedes Unternehmen hat Strukturen, an die Informationssicherheit anschließen kann: Qualitätsmanagement, die Arbeitssicherheit, der Datenschutz. Wer darauf aufbaut, spart Aufwand und erhöht die Akzeptanz. Ein funktionierendes System statt Parallelwelten mit unklaren Verantwortlichkeiten schafft Klarheit.
Kleinen und mittlere Unternehmen haben kurze Wege und klare Zuständigkeiten, brauchen pragmatische, schlanke Lösungen. Ein Konzern muss Schnittstellen, Rollen und verschiedene Systeme und Reifegrade unter einen Hut bringen. In beiden Fällen wird Informationssicherheit dann nachhaltig, wenn sie integraler Bestandteil des Produkts, des Managementsystems und der gelebten Prozesse ist. Kunden und Partner in der Lieferkette verlassen sich darauf. Wer sie überzeugend nachweisen kann, verschafft sich einen echten Wettbewerbsvorteil.
Vielfalt sieht mehr
Menschen mit unterschiedlichen Hintergründen bauen unterschiedliche Gedanken-Modelle der Welt. Sie bemerken unterschiedliche Dinge, stellen andere Fragen und erkennen Muster, die anderen entgehen. Ein Team, in dem alle ähnlich denken, teilt auch dieselben blinden Flecken.
Dazu kommt der Fachkräftemangel. Wir können es uns nicht leisten, einen großen Teil der Talente ungenutzt zu lassen. Diversität ist deshalb die Basis für gelebte Sicherheitskultur.
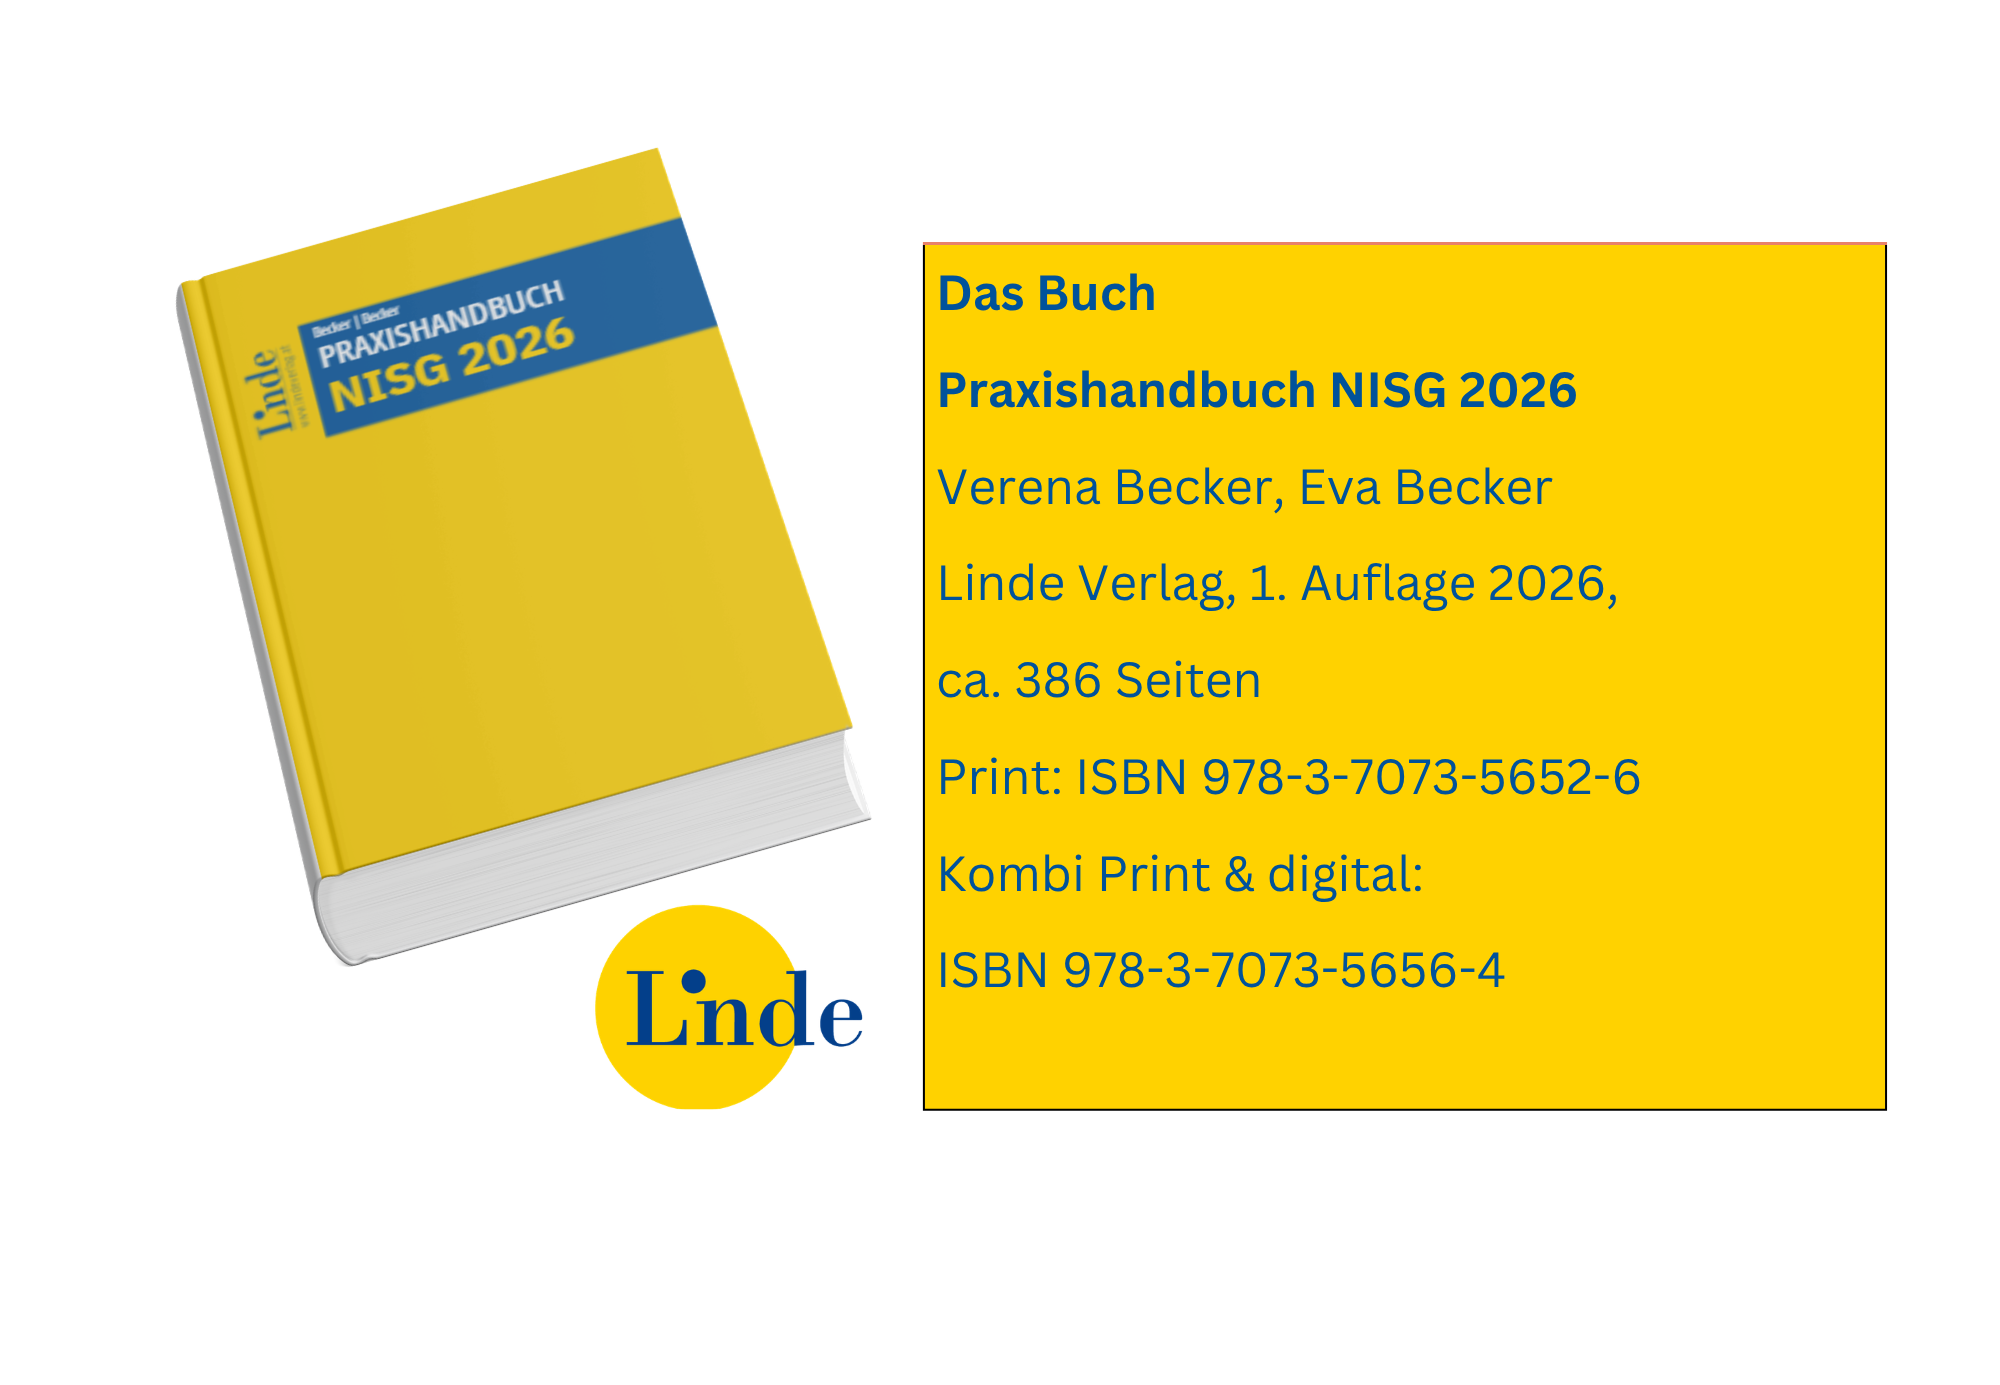
Das Praxishandbuch NISG 2026
All diese Themen haben Eva Becker und Verena Becker gemeinsam für den Linde Verlag im Praxishandbuch NISG 2026 aufbereitet. Im ersten Teil erklärt Verena Becker, eine der führenden Expertinnen für die NIS-Regulierung, alles, was man über das NIS-Gesetz wissen muss. Im zweiten Teil geht es um die Umsetzung:
- Informationssicherheit als Teil von Managementsystem und gelebten Prozessen,
- Empfehlungen passend zu Größe, Struktur und Reifegrad, vom KMU bis zum Konzern,
- der Faktor Mensch als Hebel für Informationssicherheit,
- Fachkräftemangel, Führungskräfteentwicklung und Frauen in der Informationssicherheit.
Mit Fallbeispielen, Werkzeugen, Checklisten und Maßnahmenplänen ist das Buch auch eine Grundlage für die gesetzlich vorgeschriebene Schulung der Leitungsorgane. Zur PriSec 2026 ist es druckfrisch erhältlich.