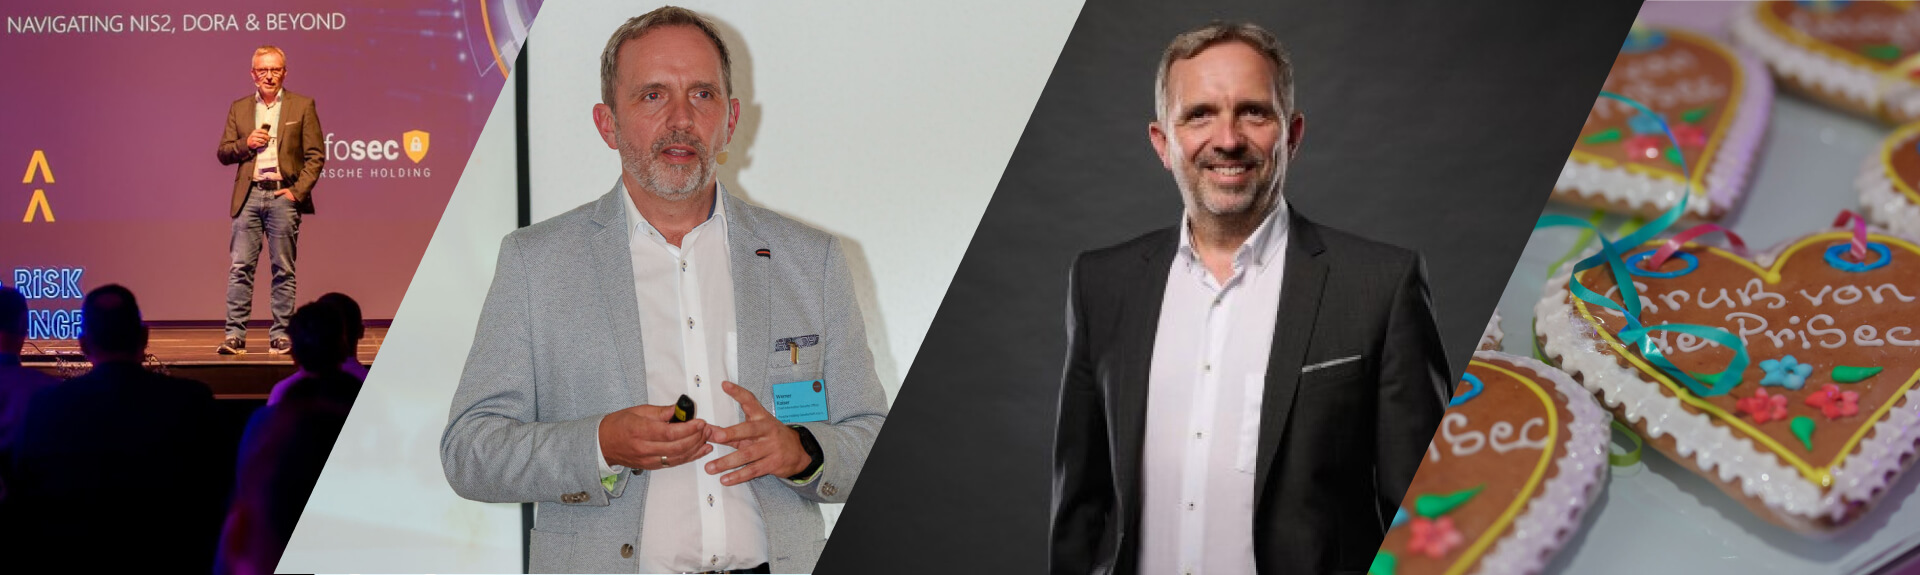


KI in der Cyberabwehr: Werner Kaiser von Porsche im Gespräch
Business Circle: Sehr geehrter Herr Kaiser, Sie haben die Einführung der DSGVO in der Porsche Holding international begleitet. Heute stehen Unternehmen mit KI-Verordnung, NIS2, Cyber Resilience Act und weiteren Vorgaben vor einer neuen Regulierungswelle. Wo verläuft aus Ihrer Sicht die Grenze zwischen notwendiger Vorsorge und einer Bürokratie, welche die Cybersicherheit eher bremst als stärkt, weil sie zu viel Ressourcen bindet?
Werner Kaiser: Grundsätzlich begrüße ich diese Regulierungen. Themen wie Datenschutz, Cyber Security oder Resilienz sollten in jedem Unternehmen ohnehin auf der Agenda stehen. Gesetze sorgen dafür, dass diesen Themen die notwendige Aufmerksamkeit und Priorität eingeräumt wird.
Die Herausforderung liegt jedoch häufig in der praktischen Umsetzung. Viele Vorgaben sind bewusst technologieoffen formuliert, wodurch Interpretationsspielräume entstehen. In der Folge investieren Unternehmen viel Zeit in rechtliche Analysen und Abstimmungen, anstatt Sicherheitsmaßnahmen direkt umzusetzen. Die richtige Balance ist dort erreicht, wo Regulierung klare Ziele vorgibt, aber ausreichend Freiraum für eine pragmatische und risikoorientierte Umsetzung lässt.
BC: Cyber Security lebt von Geschwindigkeit und Flexibilität. Europäische Regulierung hingegen verlangt Dokumentation, Nachvollziehbarkeit und Governance. Stehen sich diese beiden Welten manchmal gegenseitig im Weg?
Kaiser: Eigentlich stehen sich diese beiden Welten nicht im Widerspruch. Gute Governance und eine saubere Dokumentation schaffen erst die Grundlage für schnelles und effizientes Handeln. Wer Rollen, Verantwortlichkeiten und Prozesse klar geregelt hat, kann im Ernstfall deutlich schneller reagieren.
Problematisch wird es dann, wenn Governance zum Selbstzweck wird. Wenn mehr Zeit für Dokumentation und Nachweisführung aufgewendet werden muss als für die eigentliche Verbesserung der Sicherheitslage, leidet die notwendige Geschwindigkeit und Flexibilität.
BC: Künstliche Intelligenz soll Cyberangriffe künftig schneller erkennen und automatisiert darauf reagieren. Gleichzeitig können sich auch Hacker Künstlicher Intelligenz bedienen, wer wird da langfristig eher die Nase vorn haben?
Kaiser: Kurzfristig erleben wir ein sehr spannendes Wettrennen. Künstliche Intelligenz hilft Angreifern dabei, ihre Methoden zu professionalisieren und zu skalieren. Gleichzeitig eröffnet sie Verteidigern völlig neue Möglichkeiten bei der Erkennung, Analyse und Abwehr von Angriffen.
Langfristig bin ich optimistisch. Unternehmen verfügen über deutlich mehr Daten über ihre eigenen Systeme und Prozesse als Angreifer. In Kombination mit KI ergeben sich daraus enorme Chancen, Bedrohungen frühzeitig zu erkennen und Sicherheitsmaßnahmen weitgehend zu automatisieren. Entscheidend wird sein, wie schnell Organisationen diese Technologien tatsächlich in ihre Sicherheitsprozesse integrieren.
BC: Gibt es so etwas wie Faustregeln dafür, wo eine rote Linie zu ziehen ist? Welche Entscheidungen dürfen aus Ihrer Sicht nicht vollständig automatisiert werden, bzw. wo sollte ein Human Loop eingebaut werden?
Kaiser: Je größer die Auswirkungen einer Entscheidung auf Menschen, Geschäftsprozesse oder rechtliche Verpflichtungen sind, desto wichtiger bleibt der Mensch in der Entscheidungsschleife.
KI und Automatisierung eignen sich hervorragend, um große Datenmengen zu analysieren, Auffälligkeiten zu erkennen oder Standardmaßnahmen auszulösen. Entscheidungen mit potenziell weitreichenden Folgen, etwa die Abschaltung kritischer Systeme, personalbezogene Maßnahmen oder strategische Risikobewertungen, sollten hingegen immer von Menschen geprüft und verantwortet werden. Verantwortung lässt sich letztlich nicht automatisieren.
Unternehmen müssen verstehen, wo ihre größten Risiken liegen
BC: Patch-Management ist ein Grundpfeiler der Cyber Security. Ist es aber bei tausenden Systemen und Anwendungen innerhalb eines globalen Konzerns überhaupt realistisch, alle Updates zeitnah einzuspielen oder braucht es neue Ansätze?
Kaiser: Das Ziel kann nicht sein, jedes Update sofort einzuspielen. In einem globalen Konzern mit tausenden Systemen wäre das weder praktikabel noch immer sinnvoll. Entscheidend ist eine risikobasierte Priorisierung.
Unternehmen müssen verstehen, welche Schwachstellen tatsächlich ausnutzbar sind, welche Systeme besonders kritisch sind und wo die größten Risiken für den Geschäftsbetrieb entstehen. Der Fokus sollte dann auf jenen Maßnahmen liegen, die das Risiko am stärksten reduzieren. Modernes Schwachstellenmanagement ist deshalb heute weit mehr als reines Patch-Management.
BC: Nochmals eine Frage in Bezug auf Ihre internationale Tätigkeit: Sie bewegen sich zwischen unterschiedlichen Rechtsordnungen und kulturellen Rahmenbedingungen. Wie schaffen Sie ein weltweit einheitliches Sicherheitsniveau, ohne lokale Besonderheiten aus dem Blick zu verlieren?
Kaiser: Wir verfolgen einen Ansatz aus zentralen Vorgaben / Blueprints und lokaler Verantwortung. Die zentrale Informationssicherheitsorganisation definiert die konzernweiten Standards, Mindestanforderungen, strategischen Ziele und stellt Tools und Prozesse zur Verfügung.
Gleichzeitig verfügen wir in den einzelnen Märkten über starke lokale Teams, die die jeweiligen rechtlichen, kulturellen und organisatorischen Besonderheiten kennen. Dadurch kombinieren wir die Skaleneffekte und Synergien eines internationalen Konzerns mit dem Know-how vor Ort. Aus meiner Sicht ist genau diese Balance der Schlüssel zu einem nachhaltig hohen Sicherheitsniveau.
BC: Abschließend: Sie kennen die PriSec nun schon seit vielen Jahren. Was ist für Sie das Besondere an dieser Konferenz?
Kaiser: Für mich ist die PriSec seit vielen Jahren eine sehr interessante Veranstaltung im deutschsprachigen Raum. Besonders schätze ich die Verbindung von Informationssicherheit und Datenschutz, zwei Themenbereiche, die meine berufliche Laufbahn über viele Jahre geprägt haben.
Darüber hinaus bietet die Konferenz eine hervorragende Gelegenheit zum persönlichen Austausch. Viele der Menschen, die ich dort treffe, begleiten mich bereits seit Jahren beruflich. Dieser offene Erfahrungsaustausch macht die PriSec für mich besonders wertvoll.
BC: Danke für das tolle Feedback! Und Danke dafür, dass Sie schon so lange selbst zum Erfolg der PriSec mit beitragen. Wir freuen uns, Sie wieder bei uns zu begrüßen!